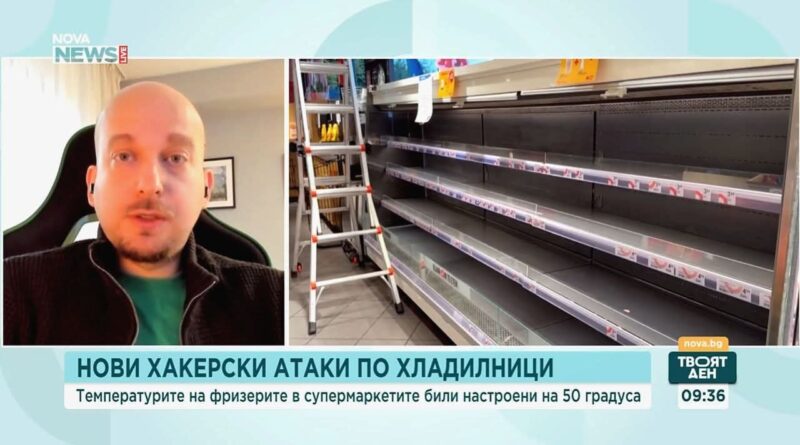
Християн Даскалов: Над 100 адреса в България разкриват хладилни системи, достъпни за нападатели
Магазини, заведения, хотели и складове в България може да са изложени на риск от кибератаки срещу хладилните им инсталации. За това предупреждава експертът по киберсигурност Християн Даскалов след нова вълна от инциденти в Европа, при които дистанционно е нарушена работата на охлаждащите системи.
В своя публикация Даскалов посочва, че при проверка е установил видими от интернет устройства на над 100 адреса в повече от 60 различни мрежи в България — от София до Несебър. По негови данни над 50 са от модел с три активни уязвимости. Експертът съобщава, че е уведомил засегнати страни по процедура за координирано разкриване на уязвимости, преди да коментира темата публично.
Тези данни са предупреждение за потенциален риск, а не потвърждение, че българските обекти вече са атакувани.
Един контролер може да управлява десетки витрини и камери
Проблемът е в устройствата, чрез които се наблюдават и управляват хладилните инсталации. Когато административният им интерфейс е достъпен директно от интернет, недостатъчната защита може да позволи чужда намеса в работните настройки.
По оценка на Даскалов сред изложените на риск у нас са предимно малки обекти без собствен ИТ отдел. В много случаи контролерът вероятно е поставен от обслужваща хладилна фирма преди години и оттогава софтуерът и защитата му не са обновявани.
Зад едно такова устройство може да стои цяла инсталация с десетки хладилни витрини и камери. Затова пробивът може да доведе до загуба на стока и прекъсване на работата на обекта.
Нови инциденти в Европа
Според публикацията на Даскалов в нощта срещу понеделник, 2 ноември, хладилните системи на над 100 обекта в девет държави от ЕС са били превключени на режим „размразяване“. Той посочва случаи на унищожена продукция и значителни загуби за малки търговци.
Официалното предупреждение на френския CERT-FR потвърждава компрометиране на контролери за хладилни инсталации от семействата Danfoss AK-SM и AK-SC, Copeland XWEB и Dixell XWEB. Първоначалната тревога е публикувана на 12 октомври, а на следващия ден списъкът на засегнатото оборудване е разширен. CERT-FR
По данни от проверката на Даскалов в България преобладават устройствата Copeland/Dixell XWEB, докато установените системи Danfoss са малко.
Какво да проверят собствениците
Основният въпрос към фирмата, която поддържа хладилната техника, е конкретен: достъпен ли е контролерът директно от интернет и кога за последно е обновяван?
Сред мерките, препоръчани от CERT-FR, са:
- Ограничаване на прекия достъп от интернет, като преди прекъсване на данните към сервизната фирма се проверят условията по застраховката.
- Проверка на настройките, включително графиците за размразяване.
- Дистанционен достъп през защитен VPN или защитена мрежа.
- Обновяване на фърмуера и смяна на фабричните пароли съобразно указанията на производителя.
При вече компрометирано устройство възстановяването трябва да включва и проверка и повторно конфигуриране. Френският CERT предупреждава, че връщането към фабрични настройки само по себе си не решава проблема: ако уязвимото устройство остане изложено в интернет, то може да бъде атакувано отново. Особено висок е рискът при старо оборудване, за което вече няма актуализации по сигурността. CERT-FR
Пасивна проверка на публичния адрес
Даскалов съобщава, че е добавил възможност за пасивна проверка на публичен IP адрес в cyberstatus.net. По неговото описание услугата показва вече събрана от Shodan информация за видими портове, разпознати устройства и възможни уязвимости.
Подобна справка може да бъде отправна точка за разговор със сервизната фирма. Тя обаче не заменя техническата проверка на конкретния контролер, неговия софтуер и мрежова защита.
За собствениците на обекти в Перник предупреждението също е практично: поддръжката на хладилната инсталация включва и защитата на дистанционното ѝ управление. Въпросът към обслужващия техник днес може да предотврати загубата на стока утре.
Източник: предоставена публикация на Християн Даскалов; официално предупреждение на CERT-FR.